
15 de septiembre de 2026
Ciberseguridad portuaria en Chile: la superficie de ataque de un terminal
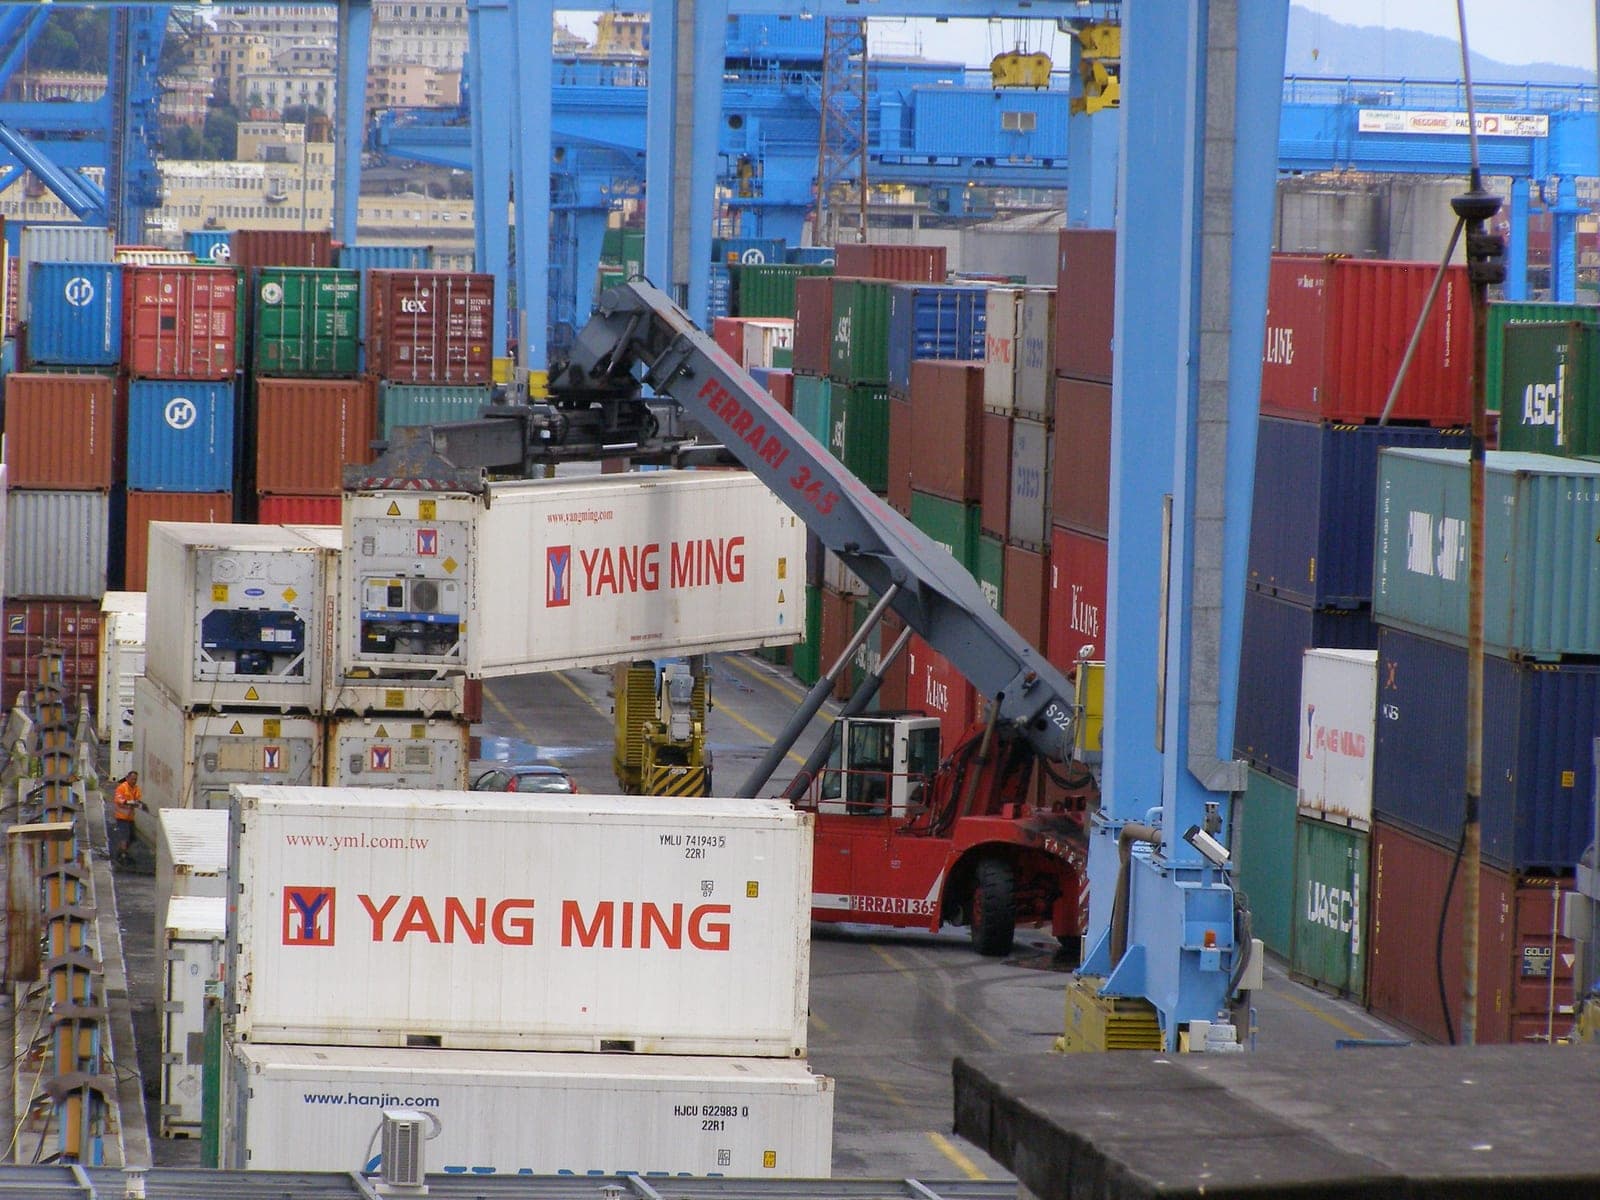
Respuesta rápida: un terminal portuario moderno es una planta industrial con tráfico comercial encima. Su superficie de ataque combina sistemas de gestión de operaciones conectados a decenas de actores externos, equipamiento de patio controlado por PLC, automatización de accesos y una red de proveedores con conectividad permanente. La consecuencia de un incidente no es pérdida de datos: es paralización de faena, con costo diario medido en cientos de miles de dólares y efecto en cadena sobre exportadores, navieras y transporte terrestre.
El mapa de sistemas de un terminal
| Capa | Sistemas | Qué pasa si cae |
|---|---|---|
| Comercial | TOS (sistema de operación de terminal), EDI con navieras, portal de clientes, facturación | Se pierde la trazabilidad de la carga; no se puede asignar posición ni planificar estiba |
| Accesos | OCR de gates, pesaje, control de patentes, credenciales de conductores | Colapso de ingreso de camiones; filas hacia la ciudad en horas |
| Equipamiento | Grúas STS y de patio, RTG, spreaders, sistemas de posicionamiento | Detención de transferencia buque-tierra |
| Frío | Monitoreo de contenedores refrigerados, alarmas de temperatura | Pérdida de carga perecible, con exposición legal directa |
| Navegación | AIS, VTS, ayudas a la navegación | Riesgo a la seguridad de la navegación |
| Soporte | Energía, agua, incendio, CCTV, control de acceso físico | Afecta transversalmente |
El TOS es el corazón, y es también el sistema con más integraciones externas: navieras, aduana, agentes, transportistas, terminales extraportuarios. Cada integración es un conducto.
Por qué los puertos son objetivo
Tres razones que se suman:
La presión de tiempo es máxima. Un buque en muelle cuesta decenas de miles de dólares por día de demora. En un escenario de ransomware, la disposición a pagar es estructuralmente mayor que en otras industrias, y los atacantes lo saben.
Hay concentración. En Chile, un número acotado de terminales concentra la carga contenedorizada del comercio exterior. La interrupción de uno tiene efecto país, no efecto empresa.
La convergencia TI/TO es intensa y reciente. La automatización portuaria avanzó rápido en la última década y muchos sistemas de patio quedaron conectados a la red administrativa sin un rediseño de arquitectura de seguridad. Los incidentes portuarios internacionales de los últimos años muestran el mismo patrón: la entrada fue por TI y el impacto fue operacional.
Los hallazgos que más se repiten
Integraciones EDI sin validación robusta. Los canales de intercambio con navieras y agentes suelen operar sobre servicios expuestos con autenticación débil y sin control de integridad del mensaje. Alterar información de manifiesto es un riesgo tanto operacional como de contrabando.
Portales de cliente como puerta de entrada. El portal web donde el exportador consulta su carga comparte infraestructura o credenciales con sistemas internos. Una vulnerabilidad de aplicación web se convierte en acceso al ambiente operacional.
Acceso remoto de fabricantes de grúas permanente. Igual que en cualquier planta: túnel siempre activo, credencial compartida, sin registro de sesión. Con el agravante de que el equipo controlado mueve cargas de decenas de toneladas.
Segmentación inexistente entre administración y patio. La misma red que usa el área comercial alcanza el equipamiento de operación. Detalle metodológico en segmentación de redes TI y TO.
Monitoreo de frío como punto ciego. Es un sistema crítico por el valor de la carga, suele ser de un proveedor específico y casi nunca está dentro del alcance de seguridad.
Sin plan de continuidad manual. La pregunta que hacemos siempre: si el TOS queda inoperativo durante 72 horas, ¿existe un procedimiento en papel para seguir operando y a qué capacidad? La respuesta honesta suele ser que no.
El marco regulatorio aplicable
Los puertos chilenos operan bajo tres marcos que se superponen:
- Ley 21.663. El transporte y la infraestructura logística están dentro del universo de servicios esenciales, y la ANCI ha calificado operadores en sectores de infraestructura crítica con obligaciones reforzadas: sistema de gestión de seguridad, monitoreo continuo, delegado de ciberseguridad y reporte de incidentes con alerta temprana de 3 horas.
- Código ISPS y directrices IMO. La gestión de riesgos cibernéticos debe estar incorporada en los sistemas de gestión de seguridad de las navieras, lo que traslada exigencias contractuales a los terminales con los que operan.
- Ley 21.719. Los terminales tratan datos personales de conductores, tripulaciones y personal contratista, con controles de acceso biométricos en muchos casos: eso es dato sensible bajo la nueva ley.
Un terminal que hoy opera sin evidencia de gestión de riesgo cibernético está expuesto simultáneamente en los tres frentes.
Un programa realista de 12 meses
Trimestre 1 — Visibilidad. Inventario pasivo de activos en patio y administración, matriz de comunicaciones real, identificación de todas las conexiones de terceros. Sin interrumpir faena.
Trimestre 2 — Cierre de accesos y arquitectura. Control del acceso remoto de fabricantes, aislamiento de estaciones de ingeniería, diseño de DMZ entre administración y operación, endurecimiento de la exposición web del portal y de los canales EDI.
Trimestre 3 — Detección y respuesta. Monitoreo continuo con reglas específicas de protocolos industriales y de patrones portuarios, integración al SOC, playbooks que distingan alertar de actuar. Aquí entra MSS-VISION como plataforma de contención.
Trimestre 4 — Validación y continuidad. Pruebas de intrusión acotadas, ejercicio de continuidad operacional con escenario de indisponibilidad total del TOS, y simulacro de reporte a ANCI cronometrado.
El indicador que importa
No es la cantidad de vulnerabilidades cerradas. Es cuántas horas puede operar el terminal con el TOS caído y cuánto demora en volver a operación normal. Si esa cifra no está medida, el programa de ciberseguridad todavía no toca el riesgo real del negocio.
Detalle de nuestro enfoque en servicios principales y contexto sectorial en ciberseguridad industrial OT y SCADA en Chile.
Preguntas frecuentes
¿Un terminal portuario es Operador de Importancia Vital?
Depende de la calificación que realice la ANCI. La infraestructura logística y de transporte está dentro del universo considerado, y la agencia ha seguido incorporando sectores en fases sucesivas, por lo que conviene verificar la situación específica de cada operador.
¿Se puede evaluar la seguridad sin interrumpir la faena?
Sí. Todo el trabajo de descubrimiento y análisis de arquitectura es pasivo. Las pruebas activas sobre equipamiento de patio se coordinan en ventana y, cuando es posible, sobre equipo fuera de servicio programado.
¿Qué sistema debería protegerse primero?
El TOS y sus integraciones, porque su indisponibilidad detiene todo lo demás aunque las grúas funcionen perfectamente.
¿Cómo se controla el riesgo de proveedores y contratistas?
Con acceso por ventana en lugar de permanente, jump host dedicado, MFA, grabación de sesión y cláusulas contractuales que exijan aviso de incidentes en plazos muy inferiores a los legales.
¿Aplica la Ley 21.719 a un puerto?
Sí, en todo lo que sea tratamiento de datos de personas: conductores, tripulantes, contratistas y trabajadores. Los controles de acceso biométrico implican datos sensibles con régimen reforzado.
¿Cuánto demora un diagnóstico inicial?
Entre 4 y 6 semanas para un terminal de tamaño medio, incluyendo patio, administración y conexiones con terceros.